
Accueil » Anatomie d'un courriel d'hameçonnage : comment repérer les signaux d'alerte et se protéger
Par Cian Fitzpatrick | 20 juin 2024
Il est de notoriété publique que l'hameçonnage par courriel est la principale cause des failles de sécurité.
Les courriels d'hameçonnage représentent 67 % de tous les actes de cyberespionnage. Cependant, la sensibilisation à l'hameçonnage progresse et la communauté de la cybersécurité intensifie ses efforts pour lutter contre ce type de criminalité.
En tant que professionnel de la cybersécurité, vous commencez peut-être à ressentir l'émergence d'un réseau de soutien mondial. La pression qui pèse sur le personnel de sécurité a toujours été énorme, et les fournisseurs de solutions de sécurité en sont aujourd'hui plus conscients.
Malheureusement, le maillon faible des cybercriminels, c'est nous. Chacun d'entre nous.
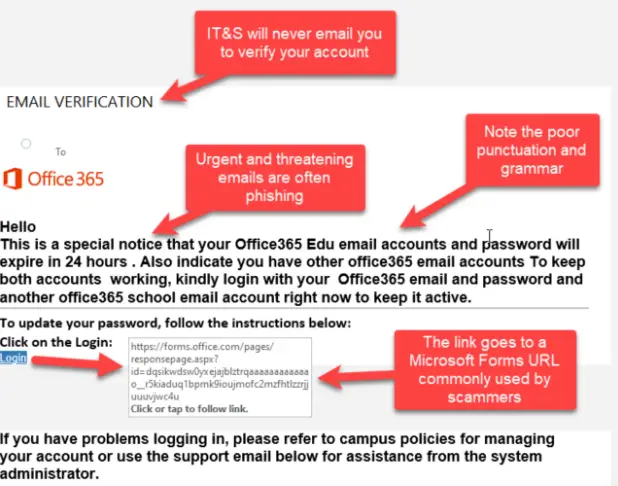
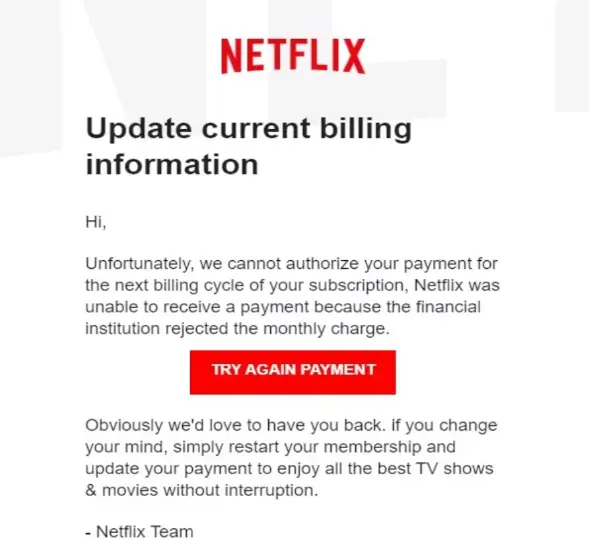
L'erreur humaine, la crédulité, l'ignorance et la négligence sont des traits universels. C'est pourquoi chacun d'entre nous peut être une cible pour les cybercriminels. On parle d'« ingénierie sociale » pour décrire les techniques de manipulation qui nous amènent à donner accès à un système ou à fournir directement des informations ou des données. Ces tactiques de manipulation incluent l'urgence (« Répondez dans les 24 heures, sinon… »), la cupidité (« Obtenez cet article à 100 € pour seulement 30 € »), la peur (« Votre compte bancaire a été piraté ») et la compassion (sur les médias sociaux, un message d'un « ami » – un profil cloné – qui prétend avoir « besoin d'argent de toute urgence »). Si plusieurs de ces signaux d'alerte sont bien connus des professionnels de l'informatique, il est facile d'oublier que les utilisateurs doivent être régulièrement sensibilisés à ces dangers et à d'autres indices.
Parmi les autres signes d'alerte, on peut citer une grammaire inhabituelle ou incorrecte, ou des tournures de phrase étranges.
Les arnaqueurs ne sont généralement pas anglophones et utilisent des logiciels de traduction, ce qui explique leur langage parfois étrange et suspect. Lorsque ce langage approximatif s'accompagne des tactiques décrites précédemment, il y a de fortes chances que le courriel soit frauduleux. Ajoutez à cela un lien ou une pièce jointe, et le message devient : « Attention ! Une URL frauduleuse est souvent assez facile à repérer si l'on sait quoi chercher. Le nom de domaine peut différer du nom de l'entreprise supposée, être légèrement orthographié différemment, contenir des chiffres, un préfixe ou être dépourvu du protocole HTTPS. Les graphiques d'un courriel frauduleux peuvent être de mauvaise qualité, voire incohérents avec l'identité visuelle de l'entreprise.
Les courriels provenant de cadres supérieurs demandant des renseignements ou des identifiants de connexion doivent également être traités avec prudence. Il est toujours préférable de vérifier par téléphone avant de répondre, et les utilisateurs sont invités à consulter leur service informatique en cas de courriel suspect avant d'entreprendre toute action.
Un rapport publié plus tôt cette année a révélé que la cybercriminalité a coûté 30,5 milliards de livres sterling à l'économie britannique l'an dernier, touchant 1,5 million d'entreprises. Les PME ont été 42 % plus souvent victimes d'attaques et les coûts liés à la cybercriminalité ont augmenté de près de 400 %. Les grandes entreprises et les travailleurs autonomes ont constaté une légère baisse des attaques, mais les coûts associés sont demeurés inchangés. Le principal responsable ? Le phishing.
Si le coût direct d'une attaque peut être calculé avec une assez grande précision, le coût en termes de réputation, le coût pour la santé des employés, les dommages durables à l'image de marque, etc., sont, quant à eux, impossibles à quantifier.
La formation à la prévention de l'hameçonnage est cruciale pour le personnel actuellement. Elle comprend non seulement une formation théorique, mais aussi des simulations d'attaques de phishing. Il est important de noter que chaque secteur d'activité a un taux d'échec « acceptable » qui sert de référence pour les programmes de tests de sécurité. Idéalement, il n'y aurait aucun taux d'échec acceptable, mais en réalité, certaines personnes échoueront et auront besoin d'une formation complémentaire.
Les équipes de cybersécurité subissent actuellement une pression énorme. La sécurité en ligne étant au cœur des préoccupations, ce service est sous les feux de la rampe. Il est toutefois important de savoir qu'il existe un soutien.
Notre solution de formation gérée à la sensibilisation à l'hameçonnage offre à votre entreprise les avantages suivants :
L'équipe de Topsec se concentre non seulement sur le développement et l'entretien des systèmes de sécurité, mais aussi sur le soutien aux experts sur le terrain.
Contactez-nous dès aujourd'hui pour en savoir plus.
