
Accueil » Comment bâtir une architecture de sécurité de messagerie résiliente
Par Cian Fitzpatrick | 1er mai 2024
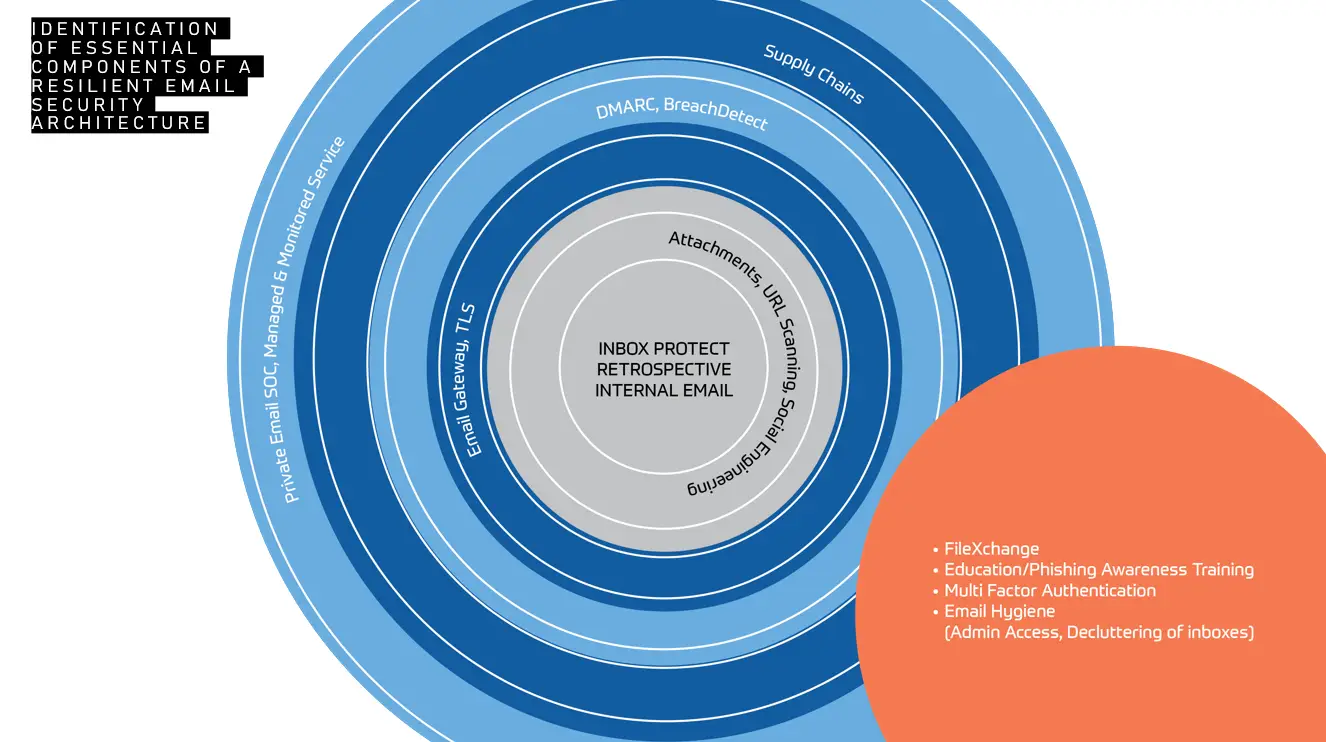
Les cybercriminels sont de plus en plus ingénieux. On observe une recrudescence des codes QR malveillants dans les courriels et leurs pièces jointes. Souvent inoffensifs au premier abord, ils peuvent néanmoins modifier leur destination ou leurs caractéristiques une fois le message reçu. De même, les URL peuvent déclencher des menaces et rediriger les clics, des heures, voire des jours après leur arrivée dans la boîte de réception. Il devient alors difficile pour les systèmes de sécurité des passerelles de détecter les menaces dès leur entrée dans un domaine.
On constate également une augmentation de l'utilisation de OneDrive comme vecteur de menaces, avec des fichiers qui, à première vue, ne semblent rien de suspect. Encore une fois, les menaces se déclenchent quelque temps plus tard.
Les attaques de type « whaling » et « spear phishing » , où les cadres supérieurs sont suivis et ciblés, sont en augmentation. Les renseignements sont recueillis sur le Web, via les médias sociaux et les plateformes professionnelles, afin d'identifier les personnes et de les localiser. Les techniques d'usurpation d'identité utilisent l'intelligence artificielle et d'autres technologies facilement accessibles. Il est important de se rappeler que ce secteur représente un volume d'activité comparable à l'économie d'un pays (le troisième après les États-Unis et la Chine).
Les failles de sécurité dans la chaîne d'approvisionnement sont également à la hausse. Le recours à des sous-traitants peut être risqué. Mais qui n'a pas recours à des sous-traitants ou à des partenaires ? Si la sécurité d'un fournisseur laisse à désirer, les conséquences peuvent être désastreuses, et les cybercriminels exploitent les petits fournisseurs pour s'infiltrer dans les grandes organisations. Les partenaires sont souvent dignes de confiance et la relation est solide, ce qui explique pourquoi les systèmes ne les signalent pas.
Le comportement humain restera toujours un obstacle pour les organisations. Et il ne s'agit pas seulement des utilisateurs vulnérables à l'ingénierie sociale – c'est-à-dire nous tous – mais aussi du risque lié à une configuration incorrecte de protocoles comme DKIM/DMARC . Si les règlements de conformité et les polices d'assurance cyber peuvent exiger ces protocoles, leur configuration correcte nécessite des efforts et une bonne compréhension. Les services informatiques sont soumis à une pression énorme ; il n'est donc pas étonnant que ces protocoles deviennent une simple formalité. Le personnel informatique est souvent au bord de l'épuisement professionnel et sa familiarité avec les risques, ou les alertes incessantes sur les systèmes qu'il surveille, peut l'empêcher d'avoir une vue d'ensemble.
La protection du cyberespace repose essentiellement sur une approche proactive. La formation continue du personnel à la sensibilisation doit constituer un volet de la défense, et la technologie, l'autre.
Une approche proactive consiste à traiter les courriels avant même qu'ils n'atteignent les boîtes de réception, avant qu'ils ne transitent par l'infrastructure de l'organisation. Une fois qu'une menace est présente dans une boîte de réception, il est souvent trop tard. Il incombe alors à l'utilisateur de déterminer que le courriel est frauduleux, et c'est là que réside le maillon faible. La sophistication de ces escroqueries tient à leur apparence crédible : les liens et les pièces jointes semblent inoffensifs. Mais une fois rendus à destination, ils sont manipulables, et c'est à ce moment précis qu'ils passent à l'acte.
Les arnaqueurs adoptent maintenant une approche plus ciblée. Ils visent des personnes ou des fonctions spécifiques au sein d'une organisation et entament un processus d'approche qui commence de manière tout à fait innocente. Ainsi, leurs courriels semblent légitimes et passent inaperçus. Une fois votre confiance établie, ils vous mènent vers des contenus malveillants.
DMARC (Domain-based Message Authentication, Reporting and Conformance) est un protocole d'authentification des e-mails. Son objectif est de protéger un domaine de messagerie contre toute utilisation non autorisée, notamment l'usurpation d'identité et la création d'adresses e-mail falsifiées. Configurez correctement la protection DMARC afin de protéger les entreprises contre les compromissions de systèmes par courriel, les tentatives d'hameçonnage et autres cybermenaces.
Lorsqu'un courriel arrive dans une organisation, il est analysé par un antivirus qui vérifie sa légitimité. Les protocoles DMARC et DKIM sont correctement configurés et les vulnérabilités du Dark Web sont surveillées en permanence. L'antivirus vérifie si les identifiants du courriel ont déjà été rencontrés, s'il existe une empreinte numérique associée et s'il contient une pièce jointe, un lien ou un code QR. Trois options sont alors possibles : le courriel peut être jugé légitime et sans risque, il peut être considéré comme malveillant et bloqué, ou il peut être placé dans un environnement de test (sandbox) pour une analyse plus approfondie. Il existe plusieurs environnements de test : un pour les pièces jointes, un pour les URL et un pour les codes QR.
Un environnement de messagerie isolé (sandbox) est un environnement identique à celui de l'utilisateur. Il fonctionne comme un laboratoire, où une pièce jointe peut être analysée en profondeur ou du code exécuté dans le vide, sans impacter ni paralyser l'ensemble du réseau. Les bacs à sable sont particulièrement efficaces contre les menaces persistantes avancées (APT), des attaques ciblées et personnalisées. Leur objectif est le vol de données et elles sont conçues pour déjouer les méthodes de détection traditionnelles. L'intervention et l'observation humaines permettent d'approfondir l'analyse d'une tentative d'attaque et des mesures prises. En cybersécurité, l'expertise et l'expérience humaines sont essentielles.
Vous pouvez disposer des meilleurs systèmes, de procédures rigoureuses, de technologies de pointe et de l'équipe informatique la plus vigilante, mais en fin de compte, la cible des cybercriminels, c'est vous et moi. Chaque personne au sein d'une organisation représente un point d'accès potentiel pour un escroc. Il incombe donc à chacun de se mettre en position de contrer cette menace.
C'est une demande importante, mais pas impossible.
Grâce à des programmes de formation et de sensibilisation continus, les employés seront vigilants et proactifs. Nous sommes tous faillibles, crédules et vulnérables à la manipulation. Les arnaqueurs ont tout le temps du monde pour élaborer des stratégies frauduleuses, tandis que la plupart d'entre nous souhaitent simplement se consacrer à leurs tâches quotidiennes. Il est essentiel que tout le monde comprenne les conséquences d'un vol de données ou d'une faille de sécurité.
Le personnel en cybersécurité supporte le poids et la pression liés à la sécurité technologique d'une organisation.
Les budgets se resserrent sans cesse , ce qui accroît encore la pression sur ces équipes. En cas de problème, qui sera tenu responsable ? Ce niveau de responsabilité entraîne des conséquences importantes, allant des problèmes de santé liés au stress aux troubles mentaux et à l’épuisement professionnel.
Les organisations doivent gérer leurs budgets avec sagesse et efficacité, mais il est crucial de ne pas faire l'autruche. Les cybercriminels sont constamment à la recherche d'opportunités, et chaque organisation, chaque personne, représente une cible potentielle. Grâce à des systèmes et des politiques efficaces, ainsi qu'à un programme de formation continue, les organisations peuvent – et doivent – remporter cette bataille.
Contactez-nous pour obtenir de l'aide afin d'assurer la conformité de votre organisation aux règles DMARC. Topsec Cloud Solutions se consacre à accompagner les entreprises dans ces changements et à assurer une conformité optimale aux normes DMARC, sécurisant ainsi leurs canaux de communication numérique pour l'avenir.
