Accueil » Attaques d'hameçonnage dans différents secteurs : un aperçu complet
Par Cian Fitzpatrick | 5 août 2024
Les attaques d'hameçonnage sont devenues une menace généralisée en matière de cybersécurité, touchant les organisations de tous les secteurs. Ces attaques consistent à tromper les individus afin qu'ils révèlent des informations sensibles, souvent par le biais de courriels ou de sites Web frauduleux.
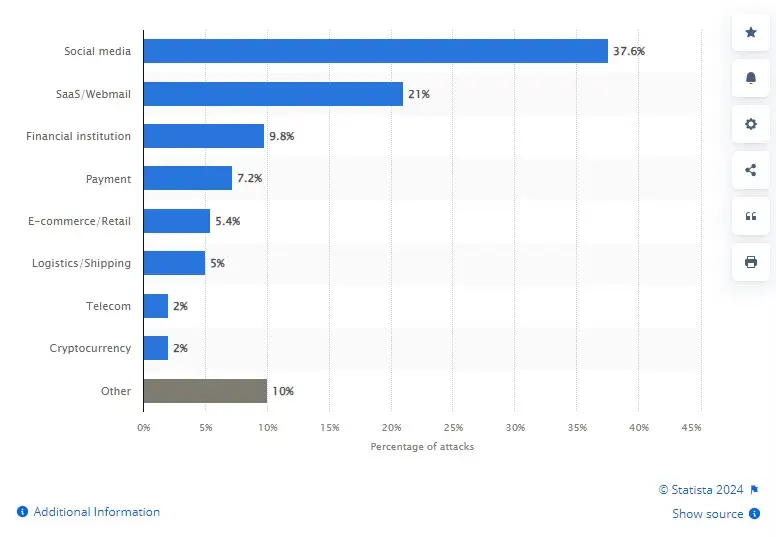
Cette image de Statista montre que le premier trimestre de 2024 a été marqué par une recrudescence des attaques de phishing .
Dans cet article, vous apprendrez :
L'hameçonnage est un type de cyberattaque où les pirates usurpent l'identité d'entités légitimes pour inciter les victimes à divulguer des informations sensibles, comme leurs identifiants de connexion, leurs données financières ou leurs informations personnelles. Tout cela représente une véritable mine d'or.
Cela se fait généralement par le biais de courriels, d'appels téléphoniques ou de faux sites Web conçus pour ressembler à des sources fiables.
Il existe plusieurs variantes d'attaques d'hameçonnage :
Les techniques d'hameçonnage peuvent aller des courriels de masse génériques aux attaques très sophistiquées qui utilisent des renseignements personnels pour convaincre les victimes de leur authenticité. Ces attaques entraînent souvent de graves conséquences, notamment des pertes financières, des fuites de données et une atteinte à la réputation de l'organisation.
Les institutions financières sont des cibles de choix pour les cybercriminels en raison de la valeur élevée des données qu'elles gèrent et des opportunités croissantes offertes par la transformation numérique. Les violations majeures de données dans ce secteur, comme celle de Flagstar Bank en 2022 (voir les détails ci-dessous), ont exposé des millions d'informations sensibles, notamment des numéros d'assurance sociale et des données financières. Ces incidents soulignent la nécessité de mesures de cybersécurité robustes, incluant des mises à jour logicielles régulières et des protocoles de protection des données performants.
La fréquence et l'impact de ces violations soulignent l'impérieuse nécessité pour les services financiers de tirer des leçons des incidents passés. En analysant les erreurs clés, telles que le défaut de correction des vulnérabilités connues ou une segmentation réseau insuffisante, les entreprises peuvent mieux se protéger contre les futures attaques. Il est crucial pour les organisations de mettre en œuvre des stratégies de sécurité complètes, incluant la détection avancée des menaces, la gestion des risques liés aux fournisseurs et une formation approfondie des employés, afin d'atténuer le risque de fuites de données.
Exemple : La Banque industrielle et commerciale de Chine
En novembre 2023, la Banque industrielle et commerciale de Chine (ICBC), première banque mondiale en termes de chiffre d'affaires, a subi une attaque majeure de type ransomware. Ciblant sa filiale américaine de services financiers, l'attaque a perturbé des systèmes critiques et empêché le règlement des transactions sur les bons du Trésor américain ainsi que d'autres opérations financières. L'ICBC a rapidement isolé les systèmes touchés afin de contenir la brèche et a entrepris des démarches de rétablissement avec l'aide d'experts en cybersécurité. Cet incident met en évidence la vulnérabilité des institutions financières, même les plus robustes, face aux cybermenaces.
L'attaque par rançongiciel a été attribuée au groupe LockBit, connu pour ses campagnes sophistiquées et destructrices. Cette intrusion chez ICBC, pilier de l'infrastructure financière chinoise, souligne l'audace et l'influence croissantes des organisations cybercriminelles. Les perturbations causées par l'attaque démontrent également son impact économique potentiellement considérable, les institutions financières jouant un rôle crucial sur les marchés mondiaux. Cet incident rappelle avec force la nécessité de renforcer les mesures de cybersécurité et de maintenir une vigilance constante au sein du secteur financier.
Le secteur de la santé est confronté à des défis uniques en matière de protection contre les attaques d'hameçonnage, en raison de la nature sensible des données des patients et des systèmes critiques impliqués dans la prestation des soins. Les pirates informatiques ciblent ce secteur non seulement pour des raisons financières, mais aussi pour accéder à des informations de santé personnelles, qui peuvent être utilisées pour des usurpations d'identité ou revendues au marché noir.
Exemple : HCA Healthcare
Lors de cette violation de données survenue en juillet 2023 chez un opérateur d'hôpital et de clinique basé au Tennessee, des acteurs malveillants ont accédé aux données et les ont exfiltrées d'un emplacement de stockage externe qui formatait les courriels et les rappels de calendrier envoyés aux patients.
Des données telles que les noms, adresses électroniques, dates de naissance et autres informations personnelles identifiables (IPI) de plus de 11 millions de patients dans 20 États ont été dérobées. Plusieurs recours collectifs ont été intentés à la suite de la divulgation de cette violation de données. Les plaignants allèguent que HCA n'a pas mis en œuvre de procédures et de pratiques de sécurité raisonnables et adaptées à la nature des informations sensibles qu'elle conservait pour ses patients et clients, notamment en omettant de chiffrer les données ou de les supprimer lorsqu'elles ne sont plus nécessaires.
Type d'attaque : Violation de données chez un tiers
Lieu : Nashville, Tennessee, avec un impact national
Personnes touchées : 11 millions de patients
Les établissements d'enseignement sont de plus en plus souvent la cible d'attaques d'hameçonnage en raison des vastes quantités de données personnelles qu'ils détiennent, notamment les dossiers étudiants, les informations financières et les données de recherche. Ces attaques exploitent fréquemment la nature diversifiée et décentralisée des environnements éducatifs, où les pratiques de sécurité peuvent varier considérablement.
Exemple : Université de Manchester
En juin 2023, une attaque de rançongiciel contre l'Université de Manchester a entraîné l'exfiltration de données personnelles concernant le personnel, les anciens élèves et les étudiants, ainsi qu'un ensemble de données de 250 Go contenant les dossiers médicaux de 1,1 million de patients du NHS (service national de santé britannique). Il semblerait que la violation soit due à l'exploitation d'une faille de sécurité dans un réseau VPN, puisque l'université a bloqué l'accès à son VPN GlobalProtect peu après l'incident. L'université détenait des dossiers médicaux, notamment des données de patients ayant subi des traumatismes graves et de victimes d'attentats terroristes, à des fins de recherche.
Le concept d'achat en un clic d'Amazon a déclenché la révolution du commerce électronique, et rien n'indique qu'elle ralentisse.
Mais parallèlement à l'essor du commerce en ligne, les cybercriminels en profitent largement. Le secteur du commerce de détail et du commerce électronique est fréquemment la cible d'attaques d'hameçonnage en raison du volume important d'informations clients sensibles qu'il traite, notamment les numéros de carte de crédit et les données personnelles. Les pirates cherchent souvent à exploiter ces données à des fins lucratives ou pour mener d'autres activités frauduleuses.
Exemple : JD Sports
En janvier 2023, des cybercriminels ont volé les données personnelles de 10 millions de clients du détaillant de vêtements JD Sports. Ils ont accédé à une base de données d'achats effectués entre 2018 et 2020 et ont emporté « le nom complet, les adresses de livraison et de facturation, l'adresse courriel, le numéro de téléphone, les quatre derniers chiffres de la carte de crédit et/ou les détails des commandes », selon un courriel envoyé par le groupe JD Sports.
Cette violation de données a soulevé de sérieuses questions quant aux politiques de gestion des données de JD Sports, car cette base de données contenait des millions d'enregistrements de transactions remontant jusqu'à quatre ans.
Les agences gouvernementales et les organismes de services publics sont de plus en plus souvent la cible d'attaques d'hameçonnage en raison des informations sensibles qu'ils traitent et des conséquences potentielles d'une perturbation des services essentiels. Ces attaques visent souvent à voler des données confidentielles, à perturber les opérations, voire à influencer les résultats politiques.
L' attaque contre la chaîne d'approvisionnement de SolarWinds illustre parfaitement une cyberopération sophistiquée visant des organismes gouvernementaux. Lors de cet incident, des cybercriminels ont infiltré le logiciel Orion de SolarWinds, un outil de gestion informatique largement utilisé, et y ont intégré un code malveillant dans ses mises à jour.
Cette méthode d'intrusion par porte dérobée, connue sous le nom de cheval de Troie, a permis aux attaquants d'accéder à des réseaux sensibles dans divers secteurs, notamment des agences fédérales et de grandes entreprises. Cette faille a mis en évidence les vulnérabilités critiques des chaînes d'approvisionnement, soulignant la nécessité de mesures de cybersécurité robustes pour se protéger contre de telles menaces sophistiquées.
Cet incident souligne l'impérieuse nécessité de mettre en place des mesures de cybersécurité robustes au sein des administrations et des organismes du secteur public. Ces entités sont encouragées à utiliser des canaux de communication sécurisés, à appliquer des contrôles d'accès stricts et à sensibiliser leur personnel à la reconnaissance et à la gestion des tentatives d'hameçonnage.
Les attaques d'hameçonnage constituent une menace omniprésente dans de nombreux secteurs, mais les organisations peuvent prendre plusieurs mesures pour se protéger et protéger leurs parties prenantes. Voici quelques bonnes pratiques pour prévenir les attaques d'hameçonnage :
Ces bonnes pratiques sont essentielles pour minimiser les risques d'attaques d'hameçonnage et protéger les renseignements sensibles. En les mettant en œuvre, les organisations peuvent réduire considérablement leur exposition aux menaces de phishing. Chaque secteur est confronté à des défis et des risques spécifiques, ce qui rend crucial la mise en place de mesures de sécurité robustes. Quel que soit votre secteur d'activité, rester informé et proactif est la clé pour maintenir un environnement numérique sécurisé.