
Comment fonctionne le DMARC?

Découvrez les spécifications techniques de DMARC et le fonctionnement d'une politique DMARC

Sécurité des courriels > DMARC

Comment fonctionne le DMARC?

La communication par courriel est essentielle au bon fonctionnement quotidien d'une organisation. Vous et votre équipe échangez quotidiennement des courriels qui pourraient contenir des renseignements personnels susceptibles d'être compromis par divers risques. La sécurité de vos communications par courriel est donc primordiale.

Par Cian Fitzpatrick | 3 août 2023
Homme qui travaille sur un portable

Prendre les mesures nécessaires pour sécuriser vos communications par courriel contribuera à protéger les données précieuses de votre organisation et à préserver la confiance de vos parties prenantes. C'est pourquoi les services DMARC (Authentification, rapports et conformité des messages basés sur le domaine) constituent une solution efficace pour renforcer la sécurité des courriels de votre organisation.

Qu'est-ce que le DMARC dans le courriel ?

DMARC (Domain-based Message Authentication Reporting & Conformance) est un protocole de sécurité utilisé pour authentifier les courriels. Il protège les propriétaires de domaines contre le pourriel, l'hameçonnage et autres escroqueries par courriel.

Il combine deux composantes essentielles, SPF (Sender Policy Framework) et DKIM (Domain Keys Identified Mail), qui permettent de vérifier l'authenticité des courriels entrants. Consultez notre guide complet sur DMARC pour obtenir tous les renseignements nécessaires.

Qu'est-ce que SPF, DNS et DKIM ?

Grâce au protocole SPF (Sender Policy Framework) , vous pouvez spécifier les adresses IP autorisées à envoyer des courriels à partir de votre domaine. À la réception d'un courriel, le serveur de courriel destinataire vérifie l'enregistrement SPF afin de déterminer si l'adresse IP de l'expéditeur est autorisée à envoyer des courriels pour ce domaine. Si le courriel échoue à la vérification SPF, il est considéré comme potentiellement frauduleux.

« Le DNS (Domain Name System) agit comme un répertoire téléphonique pour Internet. Lorsque vous entrez un nom de domaine comme « example.com » dans votre navigateur Web, le système DNS traduit ce nom de domaine en l'adresse IP correspondante (telle que 192.0.2.1) qui identifie le serveur sur lequel le site Web est hébergé. »

DKIM (Mail Keys Identified Mail) est une méthode d'authentification des courriels qui renforce la sécurité en signant numériquement les courriels sortants avec une clé privée et en ajoutant cette signature aux en-têtes. Le serveur du destinataire utilise ensuite la clé publique publiée dans le DNS pour vérifier l'authenticité et l'intégrité du courriel, garantissant ainsi que le message provient bien du domaine autorisé.

Cependant, SPF et DKIM ne suffisent pas à eux seuls pour se prémunir contre la fraude par courriel. C'est là que DMARC joue un rôle essentiel. Complémentaire à SPF et DKIM, il offre un cadre complet pour l'authentification des courriels et l'application des politiques de sécurité.

Obtenez votre police d'assurance = Rejeter

Contactez Topsec dès aujourd'hui

Demander un devis

Le lien entre DMARC, SPF et DKIM dans l'authentification des courriels

DMARC, SPF et DKIM travaillent ensemble pour authentifier les courriels et prévenir les activités frauduleuses.

  • Le protocole SPF permet de vérifier l'adresse IP de l'expéditeur.
  • DKIM vérifie l'intégrité et l'authenticité du courriel, et
  • DMARC permet aux propriétaires de domaines de définir des politiques et de recevoir des rapports sur l'authentification des e-mails.


Ensemble, ces protocoles permettent de prévenir la fraude par courriel, l'hameçonnage et les attaques par usurpation d'identité, assurant ainsi une communication par courriel plus sécurisée.

Spécifications techniques de DMARC

DMARC est un protocole flexible que les propriétaires de domaines peuvent personnaliser en fonction de leurs besoins. Voici ses spécifications techniques :

Enregistrement DMARC

Un enregistrement DMARC est un fichier texte simple qui stocke la politique DMARC d'un domaine. Il indique aux destinataires des courriels les actions à entreprendre lorsqu'un courriel échoue à l'authentification DMARC et où envoyer les rapports.

L'enregistrement DMARC comprend divers paramètres, tels que la politique DMARC choisie, qui détermine comment sont traités les courriels qui échouent à la validation DMARC.

Modes de politique

DMARC permet aux propriétaires de domaines de définir différents modes de politique si un courriel échoue au processus SPF ou DKIM. Il existe trois modes de politique : « Aucun », « Mise en quarantaine » et « Rejet ».

Alignement

Deux contrôles d'alignement, appelés alignement SPF et alignement DKIM, garantissent que les domaines d'en-tête « From » correspondent aux domaines authentifiés utilisés dans SPF et DKIM.

Signalement

DMARC envoie aux propriétaires de domaines des rapports appelés « Rapports agrégés » et « Rapports d'échec ». Ces rapports fournissent des statistiques SPM et DKIM, les résultats d'alignement, les sources d'envoi, etc.

Politique de sous-domaine

DMARC permet aux propriétaires de domaines de spécifier des politiques distinctes pour les sous-domaines afin de contrôler l'authentification des courriels pour différents sous-domaines.

Syntaxe des étiquettes et des valeurs DMARC

DMARC utilise une syntaxe spécifique pour fournir des instructions ou des informations. Les étiquettes courantes utilisées dans les enregistrements DMARC incluent « v » pour la version du protocole, « p » pour la politique, « rua » pour les adresses de rapport agrégées, « ruf » pour les adresses de rapport d'erreur et « sp » pour les politiques de sous-domaine.

Contactez-nous pour mettre en œuvre votre politique DMARC

Appelez-nous maintenant

Comment fonctionne le DMARC?

DMARC offre aux propriétaires de domaines et aux organisations un cadre permettant de spécifier comment les destinataires de courriels doivent traiter les courriels non authentifiés prétendant provenir de leur domaine. Il contribue à assurer la sûreté et la sécurité des communications par courriel.

Voici une explication étape par étape du fonctionnement de DMARC :

  • Configuration de l'enregistrement DMARC : Les propriétaires du domaine ajoutent des enregistrements DMARC au fichier de zone DNS. Cet enregistrement inclut la politique DMARC du domaine et fournit des instructions aux serveurs de messagerie concernant la gestion des courriels entrants provenant de ce domaine.

  • Courriel entrant : lors de la réception d’un courriel, le serveur vérifie si l’enregistrement DMARC se trouve dans le DNS du domaine de l’expéditeur.

  • Vérifications SPF et DKIM : Le serveur de courriel du destinataire effectue ensuite des vérifications SPF et DKIM pour authentifier le courriel. Le SPF valide l’adresse IP de l’expéditeur, tandis que DKIM vérifie la signature numérique associée au courriel.


  • Alignement DMARC : Une fois les vérifications SPF et DKIM effectuées, DMARC vérifie si le domaine de l’en-tête « From » correspond au domaine autorisé par SPF et DKIM. L'alignement DMARC garantit que le courriel provient d'un expéditeur autorisé et n'a pas été usurpé.

  • Évaluation des politiques de DMARC : Le serveur de courriel du destinataire évalue les résultats SPF et DKIM en fonction de la politique DMARC spécifiée. Il existe trois types de politiques DMARC :

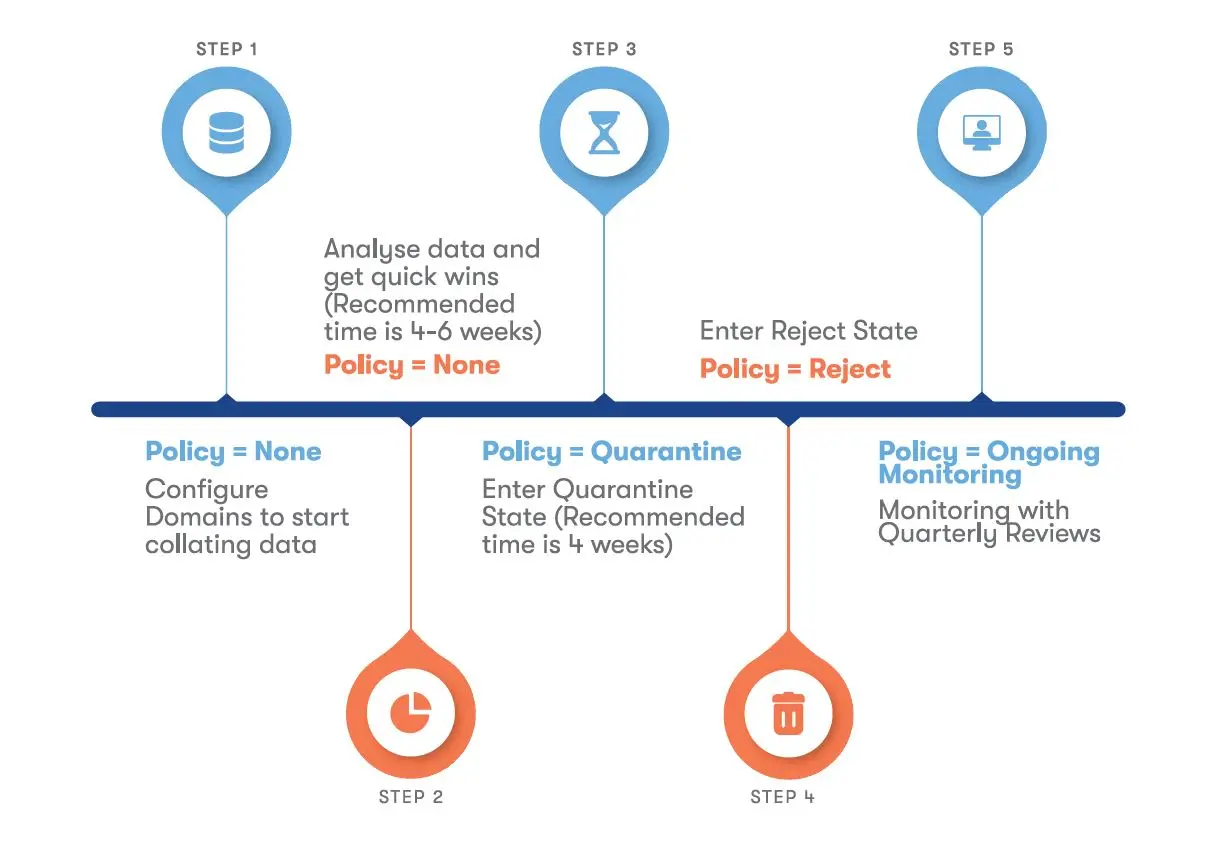
    • Politique « Aucune » (« p=non ») : Avec la politique « Aucune », aucune action spécifique n’est prise concernant les courriels non authentifiés. Toutefois, des rapports sont générés et envoyés au propriétaire du domaine à des fins de suivi.

    • Politique de mise en quarantaine (« p=quarantaine ») : Conformément à la politique de mise en quarantaine, un courriel qui ne parvient pas à s'authentifier est considéré comme suspect et placé dans le dossier de courrier indésirable ou de quarantaine du destinataire.

    • Politique de rejet (« p=reject ») : Lorsque la politique de rejet est activée, tous les courriels non authentifiés sont immédiatement rejetés et n’atteignent pas la boîte de réception du destinataire. Ils sont supprimés d’emblée afin de se prémunir contre les tentatives d’hameçonnage.

  • Rapports DMARC : Le serveur de messagerie du destinataire génère des rapports DMARC agrégés contenant des informations sur le trafic de messagerie, les résultats d’authentification et les attaques potentielles. Ces rapports sont envoyés à l’adresse courriel de l’administrateur.

  • Surveillance et conformité : DMARC permet aux administrateurs de domaine de surveiller régulièrement les rapports DMARC reçus des serveurs. L’analyse de ces rapports leur permet d’identifier les sources de courriels non autorisées, de détecter les tentatives d’usurpation d’identité et de repérer les problèmes de configuration.


Ce processus renforce la sécurité, améliore la délivrabilité des courriels et assure la conformité avec la politique DMARC. 
cadenas et cartes sur le clavier de l'ordinateur portable

Comment vérifier DMARC ?

Il est essentiel de vérifier régulièrement la configuration DMARC, d'examiner les rapports et d'effectuer les ajustements nécessaires pour une meilleure efficacité et une mise en œuvre correcte.

Différentes méthodes et outils pour la vérification DMARC

  • Effectuer une recherche DNS : Vous pouvez effectuer une recherche DNS pour l’enregistrement DMARC du domaine en utilisant divers outils de recherche DNS en ligne ou des outils en ligne de commande comme « nslookup » ou « dig » pour récupérer l’enregistrement DMARC du domaine que vous souhaitez vérifier.

  • Analyser l'enregistrement DMARC : Pour mieux comprendre la politique et les paramètres de configuration, consultez manuellement l'enregistrement DMARC publié. Recherchez les étiquettes suivantes, qui fournissent des renseignements sur la politique DMARC et les préférences de rapport :

    • « v » (version)
    • « p » (politique)
    • « pct » (pourcentage)
    • « rua » (URI du rapport global)
    • « ruf » (URI du rapport médico-légal)


  • Validez l'alignement SPF et DKIM : vérifiez que le domaine est correctement configuré dans SPF et DKIM. Assurez-vous que SPF et DKIM sont correctement configurés et alignés avec le domaine « From » spécifié dans l'enregistrement DMARC.

Des outils tels que les validateurs SPF et les vérificateurs DKIM permettent de valider les enregistrements et de s'assurer qu'ils sont correctement configurés.

  • Consultez les rapports DMARC : une fois votre domaine configuré pour DMARC, vous recevrez des rapports DMARC agrégés des serveurs de messagerie. Analysez-les régulièrement afin d’identifier tout problème ou échec d’authentification.

  • Utilisez des analyseurs DMARC : pour simplifier le processus de vérification , utilisez des outils d’analyse DMARC en ligne, tels que DMARC Analyzer . Ces outils analyseront la configuration de votre domaine, fourniront un résumé et mettront en évidence les attaques potentielles.

  • Mise en place d'une surveillance DMARC : Utilisez des services de surveillance DMARC pour contrôler votre implémentation. Vous recevrez des alertes en temps réel en cas de problème ou de modification de l'enregistrement DMARC, ainsi que des analyses vous permettant de suivre les performances de votre configuration DMARC.

Comment DMARC améliore-t-il la délivrabilité des courriels ?

  •  DMARC améliore la délivrabilité des courriels de la manière suivante :

    • DMARC réduit l'usurpation d'identité par courriel, protégeant ainsi la réputation d'une marque.

    • S'assure que les courriels légitimes parviennent à la boîte de réception du destinataire prévu plutôt qu'aux spams.

    • Établissez une relation de confiance avec les fournisseurs de courriels et les FSI, car cela peut influencer positivement la délivrabilité des courriels, étant donné qu'ils privilégient les courriels provenant de domaines de confiance.

    • Aide le propriétaire du domaine à identifier les sources de courriels non autorisés ou de tentatives d'usurpation d'identité par courriel.

DMARC et hameçonnage

De nombreux pirates informatiques tentent d'obtenir des informations sensibles, comme des données financières ou des identifiants de connexion, en usurpant leur identité par courriel. DMARC joue un rôle crucial dans la lutte contre ces attaques d'hameçonnage .
DMARC protège-t-il contre l'hameçonnage ?

  •  La mise en œuvre de DMARC protège contre le phishing. Elle empêche les destinataires d'être victimes d'une tentative d'hameçonnage et préserve la réputation des domaines. Voici comment DMARC contribue à atténuer les attaques d'hameçonnage :

    • DMARC identifie rapidement les courriels légitimes, ce qui rend difficile pour les courriels d'hameçonnage de passer les contrôles d'authentification.

    • En vérifiant l'en-tête « FROM », DMARC garantit que le courriel n'a pas été compromis ni falsifié lors de sa transmission. Les courriels d'hameçonnage utilisent souvent l'usurpation de domaine pour tromper les destinataires, mais l'alignement DMARC complique la tâche des auteurs d'escroqueries visant à usurper l'identité de domaines légitimes.

    • Les politiques DMARC jouent également un rôle important, car elles éliminent automatiquement tout courriel potentiellement dangereux, réduisant ainsi les chances que ces courriels atteignent leurs destinataires.

Un homme qui code sur un ordinateur portable

Avantages du DMARC

  • DMARC offre un cadre d'authentification robuste pour les courriels en combinant les protocoles SPF et DKIM. Il garantit l'intégrité du courriel et protège contre les activités frauduleuses.

  • La mise en œuvre de DMARC améliore les taux de délivrabilité des courriels légitimes et réduit le risque que ces courriels soient signalés comme spam.

  • DMARC protège la réputation des marques des organisations en réduisant les tentatives d'hameçonnage et d'usurpation d'identité et en préservant l'intégrité des clients et des parties prenantes.

  • DMARC génère des rapports agrégés qui aident les propriétaires de domaines à identifier et à traiter les menaces à la sécurité et à améliorer la sécurité du courrier électronique.

Limites de DMARC

  • La mise en place et la configuration des enregistrements DMARC, SPF et DKIM peuvent s'avérer complexes, notamment pour les organisations possédant plusieurs domaines ou une infrastructure de messagerie sophistiquée. L'adoption efficace de DMARC peut nécessiter de nombreux échanges entre les fournisseurs de services de messagerie.

  • Si une entreprise utilise des services tiers tels que des campagnes de marketing par courriel et ne configure pas correctement les paramètres DMARC, elle ne protégera pas efficacement ses marques.

  • Dans certains cas, des courriels légitimes peuvent être marqués comme indésirables ou rejetés en raison d'erreurs de configuration ou d'interprétation des politiques DMARC. Les organisations doivent surveiller attentivement leurs politiques DMARC et les ajuster afin d'éviter tout effet indésirable.

  • DMARC se concentre principalement sur les attaques par courriel, comme les tentatives d'hameçonnage ou d'usurpation d'identité. Il ne protège pas les entreprises contre les attaques non liées au courriel, comme les escroqueries sur les médias sociaux ou les attaques d'hameçonnage par SMS.

Comment choisir un fournisseur de services DMARC ?

Choisir un fournisseur de services DMARC est un processus crucial qui exige des propriétaires de domaines qu'ils évaluent soigneusement divers facteurs.

Voici quelques points à prendre en compte lors du choix d'un fournisseur de services DMARC :

  • Recherchez un fournisseur ayant une solide expérience en matière d'assistance aux organisations pour le déploiement de DMARC et une expertise dans la compréhension des meilleures pratiques du secteur.

  • Assurez-vous que le fournisseur de services offre des fonctionnalités DMARC complètes, notamment en matière de rapports, de surveillance et d'analyse DMARC.

  • Vérifiez si votre fournisseur de services DMARC peut soutenir la croissance et l'évolution de votre organisation à mesure que votre volume de courriels augmente.

  • Évaluez le niveau de service à la clientèle fourni par le fournisseur DMARC pour voir s'il offre de l'assistance et s'il est disponible pour résoudre vos problèmes.

  • Comparez leurs tarifs et leurs fonctionnalités avec ceux de différents fournisseurs afin de vous assurer d'en avoir pour votre argent.

  • Vérifiez s'ils offrent des fonctionnalités ou des services supplémentaires, tels que le renforcement de la sécurité ou les conseils en matière de délivrabilité des courriels, qui améliorent votre stratégie de sécurité des e-mails.

  • Le plus important est de revoir leurs politiques de traitement des données et de confidentialité afin d'assurer la confidentialité de vos données de messagerie.

Présentation des services DMARC de Topsec

Topsec Cloud Solutions offre des services DMARC complets pour répondre aux préoccupations des entreprises en matière de sécurité des e-mails. Seul fournisseur de services de messagerie gérés, nous offrons une solution de bout en bout, garantissant une prise en charge efficace de tous vos besoins en matière de sécurité. Nos services DMARC exploitent l'intelligence artificielle et l'apprentissage machine pour une protection optimale contre les menaces, en analysant quotidiennement des millions d'e-mails.

Faites confiance à Topsec pour des services DMARC fiables et performants. Nous renforçons la sécurité de votre messagerie grâce à notre expertise et à notre approche basée sur l'IA. Nos techniciens sont disponibles 24 heures sur 24, 7 jours sur 7 pour vous accompagner en permanence. Confiez-nous la gestion complète de votre processus DMARC et concentrez-vous sur votre cœur de métier.
L'avenir de DMARC et de la sécurité du courriel

De nombreuses organisations réalisent l'importance de DMARC et l'adoptent rapidement. L'évolution des protocoles d'authentification des courriels tels que SPF, DKIM et DMARC permettra de mettre en place un mécanisme plus robuste de vérification de l'authenticité des courriels, renforçant ainsi la sécurité des communications par courriel.

DMARC jouera un rôle central dans les cadres de sécurité de messagerie électronique complets, en s'intégrant aux technologies avancées de détection des menaces, à l'apprentissage automatique et à l'intelligence artificielle. Cette approche multicouche renforcera la sécurité globale du courriel et protégera contre les menaces émergentes.

L'avenir de DMARC et de la sécurité du courriel est prometteur. Grâce aux progrès technologiques, à la collaboration et à la sensibilisation des utilisateurs, DMARC restera un élément essentiel des stratégies de sécurité du courriel, garantissant des canaux de communication sécurisés et fiables pour les propriétaires de domaines et les organisations.

Protégez votre organisation

Assurez-vous que les personnes malveillantes ne peuvent pas utiliser votre domaine 

Appelez-nous maintenant

FAQ

Oui, DMARC s'appuie sur SPF (Sender Policy Framework) et DKIM (Domain Keys Identified Mail) pour garantir l'authenticité du domaine de l'expéditeur. SPF vérifie l'adresse IP de l'expéditeur et DKIM l'intégrité de la signature numérique du courriel. SPF et DKIM fonctionnent de concert pour offrir une approche multicouche de l'authentification des courriels, et DMARC exploite ces fondements pour appliquer les politiques et fournir des fonctionnalités de reporting.

DMARC vérifie l'authenticité des courriels via les protocoles SPF et DKIM et s'assure que le domaine de l'en-tête « De » correspond aux domaines autorisés. Il applique des politiques de gestion des courriels non authentifiés, comme leur marquage comme pourriel, leur mise en quarantaine ou leur rejet pur et simple. DMARC génère également des rapports agrégés fournissant des informations sur les résultats de l'authentification des courriels, les sources d'abus et les problèmes de configuration potentiels.

Les serveurs de messagerie utilisent principalement DMARC pour vérifier la présence d'un enregistrement DMARC dans le DNS du domaine de l'expéditeur. Cependant, DMARC permet aussi aux expéditeurs de contrôler la gestion des courriels non authentifiés.

Ainsi, il assure la collaboration entre les expéditeurs et les destinataires afin d'améliorer la sécurité et la délivrabilité des courriels.

Un domaine ne doit posséder qu'un seul enregistrement DMARC. La présence de plusieurs enregistrements pour un même domaine peut engendrer des incohérences dans les politiques DMARC, empêchant les destinataires d'identifier la politique à appliquer. Cela peut entraîner des problèmes de délivrabilité et des erreurs d'interprétation des politiques. Si vous devez modifier votre politique ou configuration DMARC, il est recommandé de mettre à jour l'enregistrement existant plutôt que d'en créer de nouveaux.
