
Accueil » Qu'est-ce que DMARC ? Un guide complet
DMARC est un protocole d'authentification de messagerie ouvert qui renforce la sécurité du canal de communication au niveau du domaine. Il constitue une protection efficace contre l'exploitation non sollicitée et les activités malveillantes. DMARC est un protocole, c'est-à-dire un ensemble de règles, qui définit la manière dont les expéditeurs et les destinataires gèrent l'authentification des courriels.
Par Cian Fitzpatrick | 18 juillet 2023
DMARC réduit considérablement le risque que des courriels d'hameçonnage et des courriels falsifiés ne parviennent à la boîte de réception des utilisateurs. Il s'est avéré un allié indispensable dans la lutte constante contre les cybermenaces liées au courrier électronique.
DMARC signifie « Authentification, rapport et conformité des messages basés sur le domaine ». Il sert de feuille de route pour le processus d'authentification des e-mails. Il offre aux propriétaires de domaines de messagerie un mécanisme de protection contre les abus et les cybermenaces potentielles, tout en assurant la fluidité des courriels autorisés.
DMARC, dans le courriel, constitue une protection fiable pour votre domaine. Il s'agit d'une politique permettant aux propriétaires de domaine de spécifier que leurs courriels sont protégés par SPF (Sender Policy Framework) et DKIM (DomainKeys Identified Mail). DMARC indique au serveur de courriel du destinataire comment traiter les courriels provenant de votre domaine qui échouent aux vérifications SPF et DKIM, ajoutant ainsi une couche supplémentaire d'authentification et de sécurité.
DMARC est une ligne de défense essentielle pour la sécurité du courriel , après SPF et DKIM. À la réception d'un courriel, le serveur de courriel du destinataire effectue une vérification DMARC. Cette vérification consiste à déterminer si le courriel est conforme à la politique DMARC définie par le propriétaire du domaine. Si la vérification DMARC est concluante, le courriel arrive en toute sécurité dans la boîte de réception du destinataire. Sinon, le serveur de courriel du destinataire prend les mesures prévues par la politique DMARC : il peut marquer le courriel comme pourriel, le rejeter ou l'envoyer avec un avertissement. Pour en savoir plus sur le fonctionnement de DMARC, consultez notre article détaillé : « Comment fonctionne DMARC ? »
DMARC comprend plusieurs composants essentiels, chacun remplissant une fonction unique dans le processus d'authentification des e-mails. On distingue trois éléments clés : l'enregistrement DMARC , le rapport DMARC et l'authentification DMARC . La compréhension de ces composants vous permettra d'exploiter pleinement DMARC pour une sécurité des courriels renforcée.
Un enregistrement DMARC est une entrée texte (TXT) dans l'enregistrement DNS (Domain Name System) de votre domaine. Il précise les règles DMARC de votre domaine. Lorsqu'un serveur de courriel reçoit un courriel de votre domaine, il consulte le DNS à la recherche de votre enregistrement DMARC afin de déterminer comment traiter cet e-mail. L'enregistrement DMARC vous permet de décider de rejeter, de mettre en quarantaine ou d'accepter les courriels qui échouent aux vérifications DMARC.
Un rapport DMARC est un document généré par le serveur de courriel du destinataire après vérification de la conformité d'un courriel à votre politique DMARC. Il fournit des renseignements essentiels sur les expéditeurs de courriels en votre nom, le nombre de courriels envoyés et le nombre de courriels ayant passé ou échoué aux vérifications DMARC. Les rapports DMARC sont essentiels pour identifier les problèmes potentiels et assurer le bon fonctionnement de vos protocoles d'authentification.
L'authentification DMARC est le processus par lequel le serveur de courriel du destinataire vérifie un courriel par rapport à la politique DMARC définie dans votre DNS. Elle vérifie si le courriel réussit les vérifications SPF et DKIM et si le domaine de la signature DKIM ou le domaine de l'expéditeur (adresse de retour) correspond au domaine de l'en-tête « De ». Le courriel est authentifié s'il réussit ces vérifications ; sinon, le serveur de courriel prend les mesures prévues par votre politique DMARC.
L'authentification des courriels peut souvent sembler être un véritable labyrinthe d'acronymes. Il est important de comprendre comment ces différentes mesures de sécurité (DMARC, SPF et DKIM) interagissent et se complètent.
DMARC, SPF et DKIM sont des méthodes d'authentification conçues pour protéger vos courriels contre les abus et la falsification. SPF (Sender Policy Framework) permet aux propriétaires de domaines de spécifier les serveurs autorisés à envoyer des courriels en leur nom. Quant à DKIM (Courrier identifié par DomainKeys), il fournit une clé de chiffrement et une signature numérique qui garantissent l'authenticité d'un courriel.
DMARC unifie les mécanismes d'authentification SPF et DKIM au sein d'un cadre commun. Il permet aux propriétaires de domaine de déclarer comment ils veulent qu'un courriel provenant de ce domaine soit traité en cas d'échec d'authentification.
Une politique DMARC est une spécification définie par le propriétaire du domaine dans son enregistrement DMARC. Elle indique au serveur de courriel du destinataire les mesures à prendre si un courriel échoue à l'authentification DMARC. Cette politique peut être définie sur « aucune » (aucune action), « mise en quarantaine » (marquage comme pourriel ou isolement) ou « rejet » (suppression du courriel).
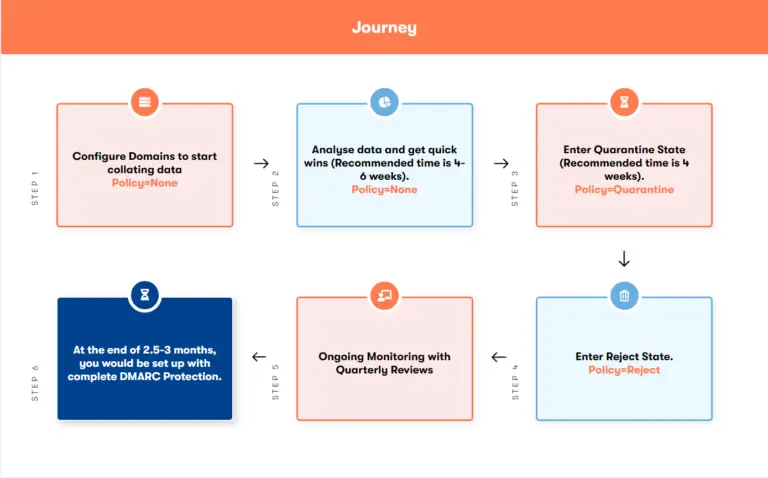
Le choix de la politique DMARC appropriée dépend de la tolérance au risque de votre organisation et de votre niveau de confiance dans votre système d'authentification des e-mails. Si vous débutez avec DMARC, une politique « aucune » peut constituer un bon point de départ pour surveiller votre flux de messagerie. Une fois vos configurations SPF et DKIM optimisées et la légitimité de vos courriels sortants confirmée, vous pouvez passer à une politique de « mise en quarantaine », puis à une politique de « rejet » pour une protection complète.
Pour mettre en œuvre DMARC, vous devez vous assurer que vos courriels sont conformes aux protocoles SPF et DKIM. Ensuite, publiez un enregistrement DMARC dans votre DNS avec une politique de surveillance « none ». Après avoir analysé les rapports DMARC et résolu les problèmes éventuels, vous pouvez progressivement passer à une politique de « quarantaine », puis à une politique de « rejet ».
La mise en œuvre de DMARC peut parfois s'avérer complexe, notamment en raison des difficultés liées à la conformité SPF et DKIM, à l'interprétation des rapports DMARC et à la gestion d'un grand nombre d'expéditeurs. Une solution DMARC complète comme celle proposée par Topsec Cloud Solutions permet de surmonter ces obstacles. La protection DMARC de Topsec offre une configuration simple, une analyse claire des rapports et une gestion efficace des expéditeurs autorisés.
DMARC offre plusieurs avantages significatifs à votre organisation, notamment une sécurité accrue des courriels et une meilleure réputation d'expéditeur. Voici les 5 principaux avantages de DMARC.
La mise en œuvre de DMARC est une démarche proactive visant à protéger votre domaine de messagerie contre les attaques d'hameçonnage , l'usurpation d'identité et autres activités frauduleuses. Elle offre une couche de sécurité supplémentaire qui vérifie l'authenticité de l'expéditeur et l'intégrité du contenu du message.
DMARC renforce la confiance des destinataires dans vos messages et améliore votre taux de délivrabilité global. Il réduit également le risque que vos courriels atterrissent dans le dossier des pourriels ou des spams.
L'usurpation d'identité peut nuire gravement à la réputation de votre marque et entraîner une perte de confiance de la part de vos clients. DMARC empêche l'utilisation frauduleuse de votre domaine et aide à protéger votre marque. Il garantit que vos clients ne reçoivent que des communications légitimes de votre part.
Les politiques DMARC vous permettent de décider comment les destinataires doivent traiter les courriels dont l'authentification échoue, contribuant ainsi à réduire le nombre de courriels frauduleux qui parviennent dans la boîte de réception de vos clients.
Les rapports DMARC offrent une visibilité complète sur vos canaux de messagerie et vous aident à identifier les expéditeurs légitimes et frauduleux pour votre domaine.
Les règlements sur la protection des données, comme le Règlement général sur la protection des données (RGPD) en Europe, rendent la sécurité des courriels plus cruciale que jamais. Le respect des normes DMARC et RGPD est essentiel pour les organisations afin d'assurer la confiance et la sécurité de leurs communications numériques, tout en respectant et en protégeant les droits à la vie privée des individus.
DMARC protège les données de messagerie contre tout accès non autorisé et toute utilisation abusive, contribuant ainsi à la conformité au RGPD. Ce protocole empêche l'usurpation d'identité par courriel et réduit considérablement le risque de fuites de données pouvant entraîner de lourdes amendes en vertu du RGPD. De plus, les rapports DMARC permettent de démontrer les efforts continus déployés en matière de conformité. Ils fournissent la preuve tangible du suivi et de la gestion des menaces à la sécurité de la messagerie .
DMARC fonctionne avec les services de messagerie tiers. Il exige que ces derniers soient authentifiés en tant qu'expéditeurs autorisés pour votre domaine. Cela signifie qu'ils doivent réussir les vérifications SPF et DKIM effectuées par leurs serveurs. Topsec Cloud Solutions peut vous accompagner dans la mise en place de ce processus, garantissant ainsi la conformité DMARC de l'ensemble du trafic de messagerie provenant de tiers.
DMARC garantit que seuls les courriels légitimes provenant de votre domaine parviennent à la boîte de réception du destinataire, empêchant ainsi le phishing. Grâce à la politique de « rejet » de DMARC, vous pouvez bloquer efficacement tous les courriels qui échouent aux vérifications DMARC, empêchant ainsi les courriels d'hameçonnage usurpant votre domaine d'atteindre vos clients ou employés.
BIMI (Indicators d'identification des messages) est une norme émergente de messagerie électronique qui fonctionne en parallèle avec DMARC. BIMI permet l'affichage du logo de votre entreprise dans la boîte de réception des destinataires, mais requiert l'application de DMARC comme condition préalable.
BIMI est une spécification de messagerie permettant aux marques d'afficher un logo à côté de leurs courriels dans la boîte de réception du destinataire, renforçant ainsi la confiance et la reconnaissance. Cependant, la mise en œuvre de BIMI exige une politique DMARC robuste (de préférence « rejet »), ce qui améliore la sécurité des courriels de la marque tout en augmentant sa visibilité.
La polyvalence et l'inclusivité de DMARC en font une ressource qui ne se limite à aucun secteur d'activité ni à aucune organisation, quelle que soit sa taille. Des PME aux grandes entreprises, des associations aux administrations, des établissements d'enseignement aux travailleurs autonomes, DMARC peut renforcer la sécurité de leurs courriels.
Les entreprises qui utilisent le courriel pour leurs communications internes ou externes peuvent tirer un grand profit de la mise en œuvre de DMARC. Cette solution est particulièrement utile pour les organisations qui traitent des informations sensibles, notamment les banques et les plateformes de commerce électronique.
En matière d'utilisation optimale de DMARC pour la sécurité des courriels, plusieurs bonnes pratiques sont à prendre en compte. Voici quelques recommandations pour assurer la sécurité des communications par courriel de votre organisation.
La mise en œuvre de DMARC est une démarche proactive visant à protéger votre domaine de messagerie contre les attaques d'hameçonnage, l'usurpation d'identité et autres activités frauduleuses. Elle offre une couche de sécurité supplémentaire qui vérifie l'authenticité de l'expéditeur et l'intégrité du contenu du message.
La simple présence d'un enregistrement DMARC ne suffit pas. Surveillez régulièrement vos rapports DMARC pour détecter les anomalies, ajuster les politiques et assurer la sécurité de votre messagerie.
DMARC n'est pas une solution qu'on configure une fois pour toutes. C'est un système évolutif qui nécessite une gestion et un ajustement constants en fonction des besoins de votre organisation. Vos politiques DMARC doivent évoluer au même rythme que vos flux de messagerie.
À l'aube de l'ère numérique, le rôle de DMARC dans la sécurité du courriel est appelé à prendre une importance croissante. Face à la recrudescence des menaces par courriel, il est urgent de mettre en place des mesures de protection robustes.
Partout dans le monde, les industries ont reconnu le potentiel de DMARC, ce qui a entraîné une adoption croissante. Les fournisseurs d'accès Internet, les fournisseurs de messagerie et les entreprises de toutes tailles utilisent DMARC pour protéger leur marque, améliorer la délivrabilité de leurs courriels et empêcher les tentatives d'hameçonnage d'atteindre les boîtes de réception de leurs clients. Les gouvernements rendent également de plus en plus obligatoire l'utilisation de DMARC pour les organismes du secteur public.
Les rapports DMARC sont extrêmement précieux pour comprendre l'écosystème de messagerie d'une entreprise et identifier les vulnérabilités potentielles. À l'avenir, on verra probablement apparaître des fonctionnalités de rapport plus avancées, offrant des informations exploitables et une détection des menaces en temps réel. L'essor de l'IA et de l'apprentissage machine pourrait également jouer un rôle important, permettant d'analyser de grands volumes de données et de détecter plus rapidement les anomalies.
L'intégration avec d'autres technologies de sécurité du courriel, comme BIMI (Indicateurs de messages publicitaires), est une tendance émergente . BIMI permet aux entreprises d'afficher leur logo dans la boîte de réception de leurs clients, renforçant ainsi leur visibilité et la confiance envers leur marque. En intégrant DMARC à BIMI, les entreprises peuvent améliorer considérablement leur stratégie d'authentification des e-mails.
Assurez-vous que les personnes malveillantes ne peuvent pas utiliser votre domaine
Appelez-nous maintenantFace à la sophistication croissante des cybermenaces, DMARC revêt une importance toujours plus grande dans l'environnement numérique. Nous expliquons ci-dessous comment DMARC s'adapte pour garder une longueur d'avance sur ces défis.
Il faut s'attendre à des améliorations continues de la technologie DMARC, intégrant des fonctionnalités avancées pour atténuer les cybermenaces modernes. Cela pourrait inclure des algorithmes prédictifs, la détection d'anomalies et l'analyse des menaces basée sur l'apprentissage automatique.
L'adoption généralisée de DMARC ne repose pas uniquement sur sa supériorité technique. Comprendre ses avantages et son processus de mise en œuvre est tout aussi important. C'est pourquoi la formation des utilisateurs sera renforcée, par le biais de webinaires, de cours en ligne et de guides détaillés. Cette campagne de sensibilisation permettra aux organisations de maîtriser pleinement la sécurité de leurs messageries électroniques.
DMARC est un outil puissant en soi, mais son efficacité est décuplée lorsqu'il est utilisé conjointement avec d'autres mesures de sécurité de messagerie. À l'avenir, on peut s'attendre à davantage de collaborations et de partenariats entre DMARC et d'autres entreprises de cybersécurité afin d'offrir aux utilisateurs une suite de sécurité plus complète.
L'application stricte des politiques DMARC pourrait devenir la norme plutôt que l'exception. Actuellement, de nombreuses organisations utilisent DMARC en « mode surveillance », mais face à la recrudescence des menaces par courriel, un nombre croissant d'entre elles pourraient adopter une politique de « rejet », offrant ainsi une protection renforcée contre les attaques d'hameçonnage et d'usurpation d'identité.
DMARC est un protocole d'authentification des courriels performant qui améliore considérablement la sécurité et la délivrabilité de vos messages, tout en protégeant votre marque et en renforçant la confiance de vos clients. La mise en œuvre de DMARC peut sembler complexe, mais avec les outils adéquats et l'accompagnement d'experts, elle devient un processus simple et très avantageux.
Topsec Cloud Solutions vous accompagne dans votre transition vers une sécurité renforcée de vos courriels grâce à DMARC. En tant que fournisseur leader de solutions de sécurité pour la messagerie électronique , nous disposons des connaissances, des outils et des ressources nécessaires pour vous guider tout au long du processus de mise en œuvre de DMARC. De la création et du suivi des enregistrements DMARC au dépannage, notre expertise réside dans la conception de solutions personnalisées répondant à vos besoins spécifiques. Contactez-nous et optimisez la sécurité de vos communications par courriel grâce à notre solution DMARC.
DMARC est spécifiquement conçu pour authentifier les courriels et protéger contre l'usurpation d'identité et le phishing.
DMARC est un protocole d'authentification par courriel qui utilise SPF et DKIM pour vérifier l'authenticité d'un message électronique.
Techniquement, oui. Cependant, ce n'est pas recommandé car SPF et DKIM offrent conjointement un niveau de sécurité élevé pour les courriels, et la plupart des politiques DMARC nécessitent les deux pour fonctionner efficacement.
Oui, mais comme pour FPS, ce n'est pas recommandé. SPF et DKIM offrent des fonctionnalités de sécurité uniques qui améliorent l'efficacité globale de DMARC.
DMARC renforce considérablement la sécurité des courriels en vérifiant l'authenticité des messages, protégeant ainsi contre l'usurpation d'identité et les attaques de phishing.
Gmail utilise DMARC pour authentifier les courriels entrants et déterminer leur distribution dans les boîtes de réception des utilisateurs.
Lisez notre dernier article de blogue pour comprendre les nouvelles exigences d'authentification DMARC de Gmail et Yahoo . Une lecture essentielle pour les expéditeurs de plus de 5 000 courriels par jour. Comprenez les nouveaux protocoles pour assurer la fiabilité et la visibilité de vos e-mails.
